Qubes OS postoji sa vrlo jasnom idejom. On polazi od pretpostavke da jedan operativni sistem ne treba da bude jedno okruženje, već skup strogo odvojenih domena. Svaki domen ima svoju ulogu i svoje granice. Ako se jedan kompromituje, ostali ostaju netaknuti. Ta ideja je snažna i ispravna.
Problem nastaje u praksi. Qubes OS zahteva specifičan hardver, Xen hipervizor, IOMMU podršku i dosta memorije. Na laptopima često radi sporo. U realnom životu, mnogi ljudi ga probaju i odustanu. Ne zato što ne razumeju ideju, već zato što sistem traži previše kompromisa u svakodnevnom radu.
Ovde se polazi od druge tačke. Umesto da se koristi Qubes kao gotov proizvod, uzima se njegova osnovna filozofija i primenjuje se na stabilnu, proverenu Linux bazu. Ta baza je Red Hat Enterprise Linux 9. Cilj nije da se napravi klon Qubes-a. Cilj je da se napravi sistem koji se ponaša kao Qubes tamo gde je to važno, ali bez njegovih praktičnih mana.
Drugim rečima, ideja je sledeća. Ako je Qubes filozofija ispravna, zašto je vezivati isključivo za Xen i specifičan OS? Zašto ne uzeti stabilan enterprise Linux, iskoristiti KVM i libvirt, i svesno ga podeliti na bezbednosne domene? Rezultat je sistem koji zahteva manje hardvera, radi predvidljivije i u nekim situacijama pruža čak i bolju realnu bezbednost.
Ovaj pristup ne pokušava da pobedi Qubes na papiru. On pokušava da pobedi u svakodnevnoj upotrebi.
Zašto je Red Hat izabran kao temelj sistema
Red Hat nije izabran zato što je „kul“ ili popularan. Izabran je jer je dosadan. U kontekstu bezbednosti, dosadno je prednost. Red Hat je napravljen za stabilnost, dug život i minimalna iznenađenja.
Za razliku od rolling distribucija, Red Hat se ne menja stalno. Njegove komponente su stare, ali proverene. Njegovi bezbednosni mehanizmi su strogi. SELinux je uključen i podrazumevan, a ne dodatak. To znači da sistem od starta radi u restriktivnom režimu.
U ovom dizajnu, Red Hat se koristi kao host sistem. On nije radno okruženje. On nije mesto gde se surfa, piše ili komunicira. On je platforma. Njegova jedina uloga je da pokreće virtuelne mašine i da održava njihove granice.
Ovakav pristup podseća na dom0 u Qubes-u, ali bez Xen-a. Razlika je u tome što KVM i libvirt rade unutar standardnog Linux kernela. To znači bolju podršku za hardver, manje specijalnih zahteva i lakše održavanje.
Red Hat kao host dobija minimalne resurse. Nema razloga da ima više. Što manje koda radi na hostu, to je manja napadna površina. Time se host svodi na ono što treba da bude. Stabilan, tih i predvidljiv sloj ispod svega.
Kako je Red Hat svesno „podeljen“ na bezbednosne domene
Nakon instalacije Red Hat hosta, sistem se ne koristi direktno. Umesto toga, pravi se više virtuelnih mašina, od kojih svaka ima jasno definisanu ulogu. Ta podela nije estetska. Ona je funkcionalna i bezbednosna.
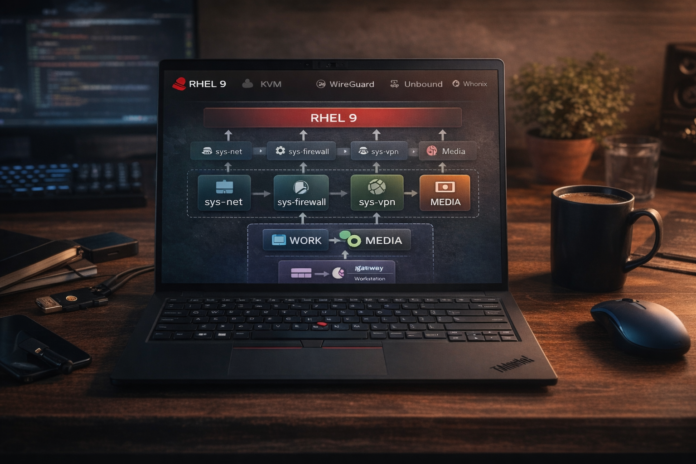
Prva i najvažnija podela je mrežna. Internet ne ide direktno u radne mašine. Umesto toga, pravi se lanac virtuelnih mašina. Prva vidi fizičku mrežnu karticu. Druga je isključivo firewall. Treća drži VPN i DNS. Tek iza tog lanca nalaze se mašine koje korisnik zapravo koristi.
Ova podela ima direktnu posledicu. Ako VPN padne, nema interneta. Ako firewall nešto blokira, blokada važi za sve. Nema slučajnog curenja saobraćaja. To je ponašanje koje Qubes nudi, ali ovde se postiže standardnim Linux alatima.
Druga važna podela je po identitetu. Poslovno okruženje je u jednoj virtuelnoj mašini. Opšte surfovanje je u drugoj. Medijski sadržaj je u trećoj. Tor okruženje je potpuno odvojeno i koristi posebne mašine. Svaka od tih zona ima svoja pravila i svoja ograničenja.
Ono što je ključno jeste da se ove granice poštuju i tehnički i mentalno. Sistem nije bezbedan samo zato što su VM-ovi odvojeni. On je bezbedan zato što je korisniku jasno šta u kojoj zoni radi.
Mrežni lanac kao centralna bezbednosna tačka
U klasičnom Linux sistemu, aplikacije direktno koriste mrežu. Ako neka aplikacija odluči da pošalje podatke, ona to i radi. Ovde to nije slučaj. Mreža je centralizovana i kontrolisana.
Virtuelna mašina koja vidi fizičku mrežu ne vidi ništa drugo. Ona ne zna za radne mašine. Ne zna za podatke. Ako se kompromituje, napadač je zaglavljen u toj zoni.
Firewall mašina ima jednu ulogu. Ona propušta samo ono što je unapred dozvoljeno. Njena konfiguracija je statična. Nema automatskih pravila. Sve što nije eksplicitno dozvoljeno, pada.
VPN mašina je jedini izlaz na internet. DNS rezolucija se dešava tu. Time se sprečava jedan od najčešćih problema, a to je DNS leak. Radne mašine ne mogu same da pitaju internet gde da idu. One pitaju VPN mašinu.
Ovaj dizajn daje jednu veliku prednost. Pravila se primenjuju po zoni. Poslovna zona može imati whitelist. Surf zona može imati slobodniji režim. Media zona može biti potpuno potrošna. Sve to se dešava na jednom mestu, a ne u svakoj aplikaciji.
Zašto je ovaj pristup u praksi često sigurniji od Qubes-a
Na papiru, Qubes je vrlo stroga arhitektura. U praksi, ona često trpi zbog svojih zahteva. Kada sistem radi sporo, korisnik traži prečice. Kada je komplikovan, korisnik krši pravila. To je ljudska priroda.
Ovaj Red Hat-bazirani sistem ima jednu veliku prednost. On je lakši za svakodnevno korišćenje. Radi na slabijem hardveru. Ne zahteva specijalnu konfiguraciju BIOS-a. Ne zahteva savršenu IOMMU mapu.
Zbog toga se koristi doslednije. Granice se poštuju jer nisu naporne. Automatizacija pomaže da se izbegnu greške. Na primer, surf zona se automatski gasi kada se pali bankarska ili Tor zona.
U nekim aspektima, ovaj sistem ide dalje od Qubes-a. CPU pinning i striktna alokacija memorije smanjuju bočne kanale kroz resurse. USBGuard na hostu zatvara fizičke napade koji se često zanemaruju. Audit pravila daju vidljivost tamo gde Qubes često podrazumeva da je sve u redu.
Bezbednost ovde nije apstraktna. Ona je prilagođena realnom ponašanju korisnika.
Sistem koji ne pokušava da impresionira, već da funkcioniše
Ovaj sistem nije napravljen da zameni Qubes OS. On je napravljen da odgovori na isto pitanje, ali drugačijim putem. Umesto specijalizovanog OS-a, koristi se stabilna enterprise baza. Umesto teškog hipervizora, koristi se standardni Linux.
Rezultat je sistem koji nudi sličan nivo izolacije, ali zahteva manje kompromisa. On je razumljiv. Održiv. Primenljiv na realnom laptopu koji ljudi stvarno koriste.
Najvažnije je to što sistem ne zavisi od savršenog korisnika. On pretpostavlja greške i pokušava da ih ograniči. To je možda i njegova najveća prednost.
Ovo nije „najsigurniji Linux na svetu“. Ali je jedan od najrazumnijih pokušaja da se bezbednost uklopi u svakodnevni život, bez dramatike i bez magije.